グーグル傘下マンディアント、乗っ取られた企業のAIアカウントで1日10万ドル超の不正請求と報告
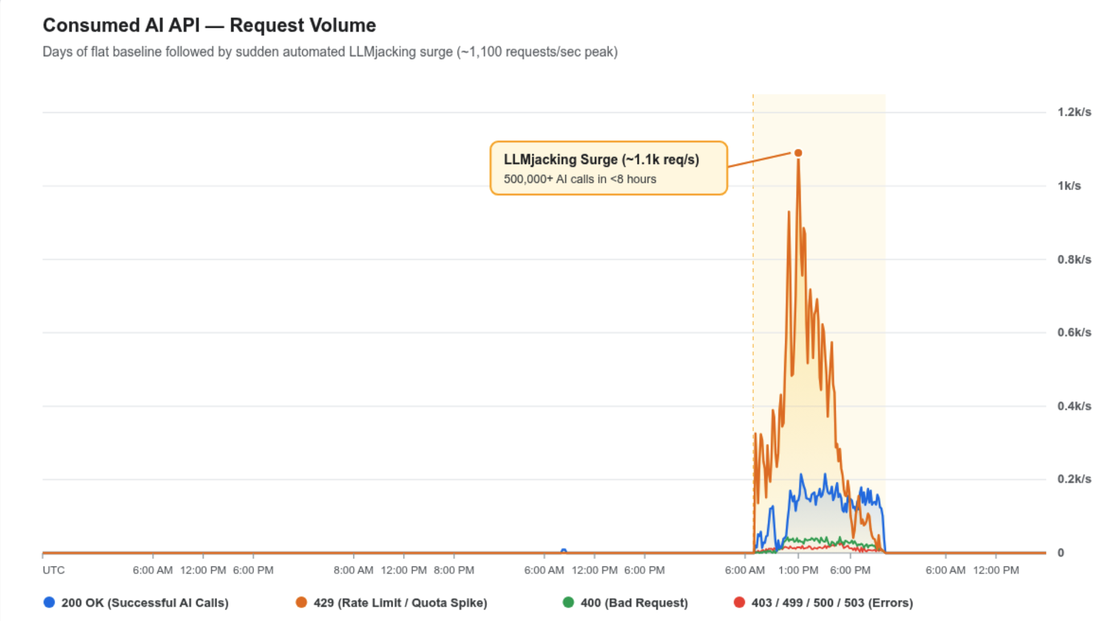
Google脅威インテリジェンスグループは、金融・小売・IT・運輸で2026年に起きた「LLMジャッキング」を報告。盗んだクラウド鍵でモデル利用権を転売する手口で、一部の被害企業では累計請求額が100万ドルに達した。
なぜ重要か
クリプトジャッキングは盗んだ計算資源を数週間かけて静かに消費したが、AIモデルへの乗っ取られたアクセスは数時間で巨額の請求を生む。攻撃者がそのアクセスを有料利用者に転売するためだ。マンディアントの事案データは、これがクラウドでAIを使う上でよくあるコストになったことを示す。漏えいしたAPIキーやクラウド認証情報には、直接的な金額の値札が付く。クラウド各社が既定の支出上限やモデル利用の異常検知アラートを強化するかが注目点だ。
要点
- 一部の事案では不正請求が1日で10万ドルを超えた。
- 一部の組織ではアクセス停止までに累計請求額が100万ドルに達した。
- 被害は北米、南米、アジア太平洋に及んだ。
- 金融サービス、小売、テクノロジー、運輸の各業界が被害を受けた。