اختطاف حزمة Agent Framework من Microsoft على PyPI لسرقة بيانات اعتماد السحابة وCI
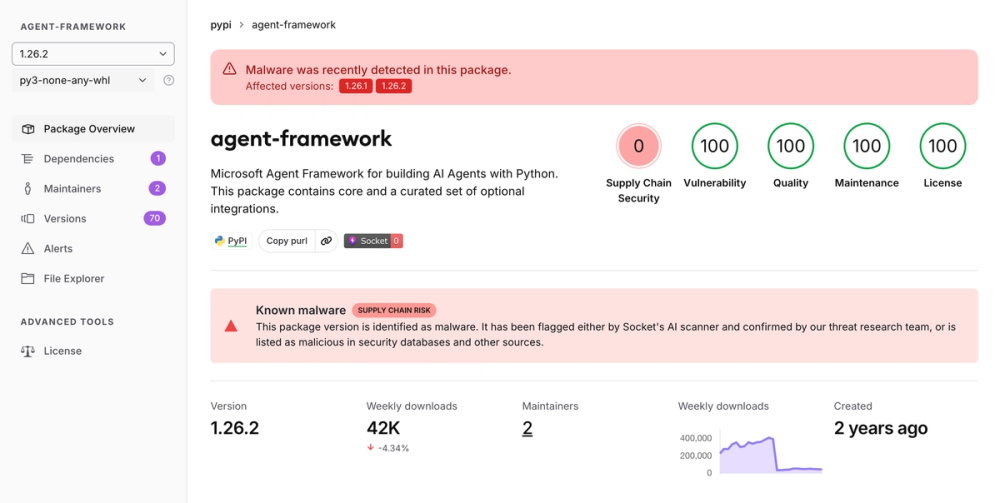
كانت النسختان 1.26.1 و1.26.2 من agent-framework، المرفوعتان في 17 نوفمبر والمحذوفتان لاحقًا، تشغّلان برنامج سرقة بيانات اعتماد مع كل تشغيل لـPython؛ ولا يُعرف كيف حصل المهاجم على صلاحية النشر.
لماذا يهم
يستهدف الهجوم الأدوات التي يبني بها المطورون وكلاء الذكاء الاصطناعي، وتستهدف الحمولة تحديدًا ما تحمله هذه السلاسل: رموز الهوية المُدارة في Azure ورموز OIDC في GitHub Actions وأسرار CI. ولأنها تستخدم خطاف تشغيل .pth، فإنها تعمل حتى لو لم تُستورد الحزمة. وتقول Wiz إن الحزمة الخبيثة لم تطابق عملية الإصدار المعتادة للمشروع، ما يشير إلى رفع مباشر. وتقول OX Security إنها ثاني حزمة PyPI مرتبطة بـMicrosoft تُخترق هذا العام. وعلى من ثبّت أيًا من النسختين حذفها وتغيير كل بيانات الاعتماد المتاحة.
حقائق رئيسية
- رُفعت النسخة 1.26.1 الساعة 20:35 UTC في 17 نوفمبر و1.26.2 الساعة 21:08 UTC
- اختفت النسختان من PyPI بحلول 21:30 UTC وفق Wiz
- تُنزَّل الحزمة نحو 41 ألف مرة أسبوعيًا وفق Wiz
- خطاف .pth يشغّل برنامج السرقة مع كل تشغيل لـPython
- يستهدف بيانات Azure وOIDC في GitHub Actions وCI/CD
- لم يُؤكَّد بعد كيف تم الحصول على صلاحية النشر