Secuestran el paquete Agent Framework de Microsoft en PyPI para robar credenciales de nube y CI
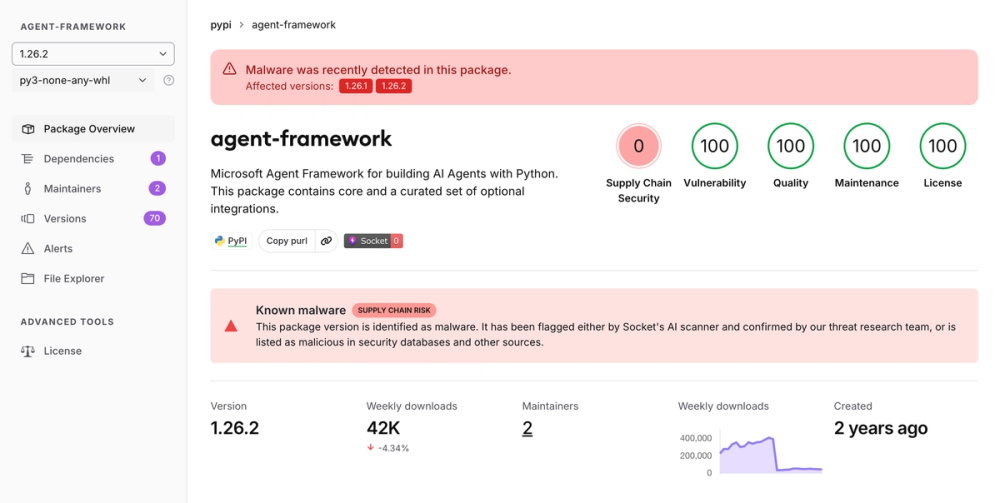
Las versiones 1.26.1 y 1.26.2 de agent-framework, subidas el 17 de noviembre y ya retiradas, ejecutaban un ladrón de credenciales en cada arranque de Python; no se sabe cómo el atacante obtuvo acceso de publicación.
Por qué importa
El ataque golpea las herramientas con las que se construyen agentes de IA, y la carga busca justo lo que guardan esos flujos: tokens de identidad administrada de Azure, tokens OIDC de GitHub Actions y secretos de CI. Al usar un gancho de arranque .pth, se ejecuta aunque el paquete nunca se importe. Wiz dice que el wheel malicioso no seguía el proceso normal de publicación del proyecto, lo que apunta a una subida directa. OX Security dice que es el segundo paquete de PyPI ligado a Microsoft comprometido este año. Quien instalara alguna versión debe eliminarla y rotar todas las credenciales accesibles.
Datos clave
- La 1.26.1 se subió a las 20:35 UTC del 17 de noviembre; la 1.26.2, a las 21:08 UTC
- Ambas desaparecieron de PyPI hacia las 21:30 UTC, según Wiz
- El paquete tiene unas 41.000 descargas semanales, según Wiz
- Un gancho .pth ejecuta el ladrón en cada arranque de Python
- Apunta a credenciales de Azure, OIDC de GitHub Actions y CI/CD
- No se ha confirmado cómo se obtuvo el acceso de publicación