Microsofts Agent-Framework-Paket auf PyPI gekapert, um Cloud- und CI-Zugangsdaten zu stehlen
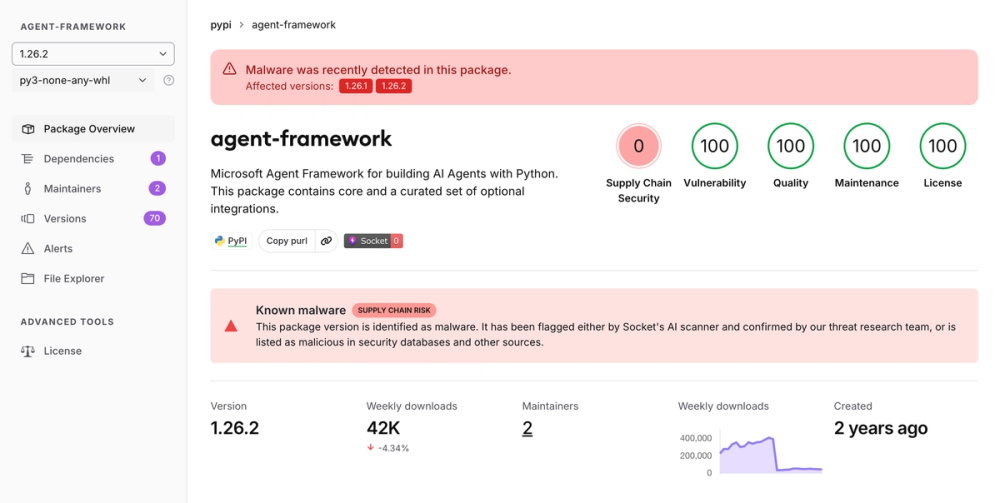
Die am 17. November hochgeladenen und inzwischen entfernten Versionen 1.26.1 und 1.26.2 von agent-framework starteten bei jedem Python-Start einen Credential-Stealer; wie der Angreifer Veröffentlichungsrechte erlangte, ist unklar.
Warum es wichtig ist
Der Angriff trifft die Werkzeuge, mit denen Entwickler KI-Agenten bauen, und die Schadsoftware zielt genau auf das, was solche Pipelines enthalten: Azure-Managed-Identity-Token, GitHub-Actions-OIDC-Token und CI-Geheimnisse. Dank eines .pth-Starthooks läuft sie auch, wenn das Paket nie importiert wird. Laut Wiz entsprach das bösartige Wheel nicht dem üblichen Release-Prozess des Projekts, was auf einen direkten Upload hindeutet. OX Security spricht vom zweiten kompromittierten Microsoft-nahen PyPI-Paket in diesem Jahr. Wer eine der Versionen installiert hat, sollte sie entfernen und alle erreichbaren Zugangsdaten erneuern.
Die wichtigsten Fakten
- Version 1.26.1 am 17. November um 20:35 UTC hochgeladen, 1.26.2 um 21:08 UTC
- Laut Wiz beide bis 21:30 UTC von PyPI entfernt
- Laut Wiz rund 41.000 Downloads pro Woche
- Ein .pth-Hook startet den Stealer bei jedem Python-Start
- Ziel: Azure-, GitHub-Actions-OIDC- und CI/CD-Zugangsdaten
- Ursache des Veröffentlichungszugangs unbestätigt