Pacote Agent Framework da Microsoft no PyPI é sequestrado para roubar credenciais de nuvem e CI
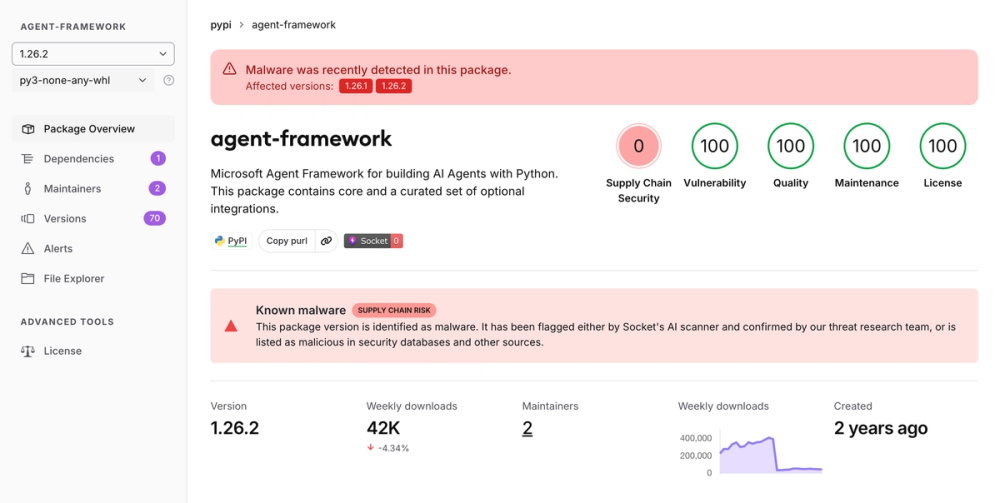
As versões 1.26.1 e 1.26.2 do agent-framework, enviadas em 17 de novembro e já removidas, executavam um ladrão de credenciais a cada início do Python; não se sabe como o atacante obteve acesso de publicação.
Por que importa
O ataque atinge as ferramentas usadas para construir agentes de IA, e a carga mira exatamente o que esses pipelines guardam: tokens de identidade gerenciada do Azure, tokens OIDC do GitHub Actions e segredos de CI. Por usar um gancho de inicialização .pth, roda mesmo que o pacote nunca seja importado. A Wiz diz que o wheel malicioso não seguia o processo normal de publicação do projeto, o que indica um envio direto. A OX Security diz que é o segundo pacote PyPI ligado à Microsoft comprometido neste ano. Quem instalou alguma versão deve removê-la e trocar todas as credenciais alcançáveis.
Fatos principais
- Versão 1.26.1 enviada às 20h35 UTC de 17 de novembro; 1.26.2 às 21h08 UTC
- Ambas fora do PyPI às 21h30 UTC, segundo a Wiz
- Cerca de 41 mil downloads por semana, segundo a Wiz
- Um gancho .pth roda o ladrão a cada início do Python
- Mira credenciais de Azure, OIDC do GitHub Actions e CI/CD
- A origem do acesso de publicação não foi confirmada