微软 Agent Framework 的 PyPI 包遭劫持,用于窃取云和 CI 凭据
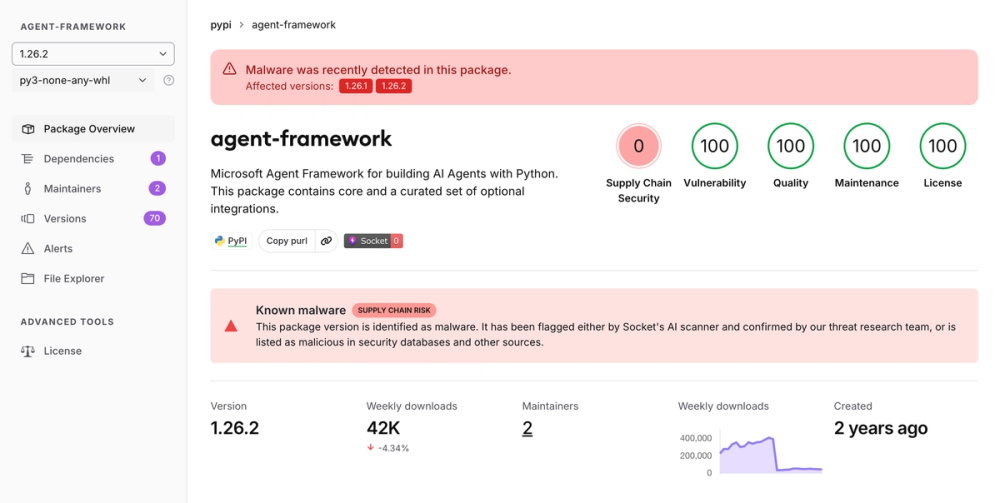
agent-framework 的 1.26.1 和 1.26.2 版本于 11 月 17 日上传、现已下架,会在每次启动 Python 时运行凭据窃取程序;攻击者如何获得发布权限尚不清楚。
为何重要
这次攻击针对的是开发者构建 AI 智能体所用的工具,恶意载荷瞄准的恰是此类流水线掌握的东西:Azure 托管身份令牌、GitHub Actions OIDC 令牌和 CI 密钥。由于利用 .pth 启动钩子,即使从未导入该包也会运行。Wiz 称,恶意 wheel 不符合该项目的正常发布流程,表明是直接上传。OX Security 称,这是今年第二个遭入侵的微软相关 PyPI 包。安装过任一版本的用户应将其删除,并轮换环境可访问的所有凭据。
要点
- 1.26.1 于 11 月 17 日 20:35 UTC 上传,1.26.2 于 21:08 UTC 上传
- 据 Wiz,两个版本于 21:30 UTC 前已从 PyPI 消失
- 据 Wiz,该包每周下载约 4.1 万次
- .pth 钩子在每次 Python 启动时运行窃取程序
- 目标为 Azure、GitHub Actions OIDC 及 CI/CD 凭据
- 发布权限如何被获取尚未确认