Le paquet Agent Framework de Microsoft sur PyPI détourné pour voler des identifiants cloud et CI
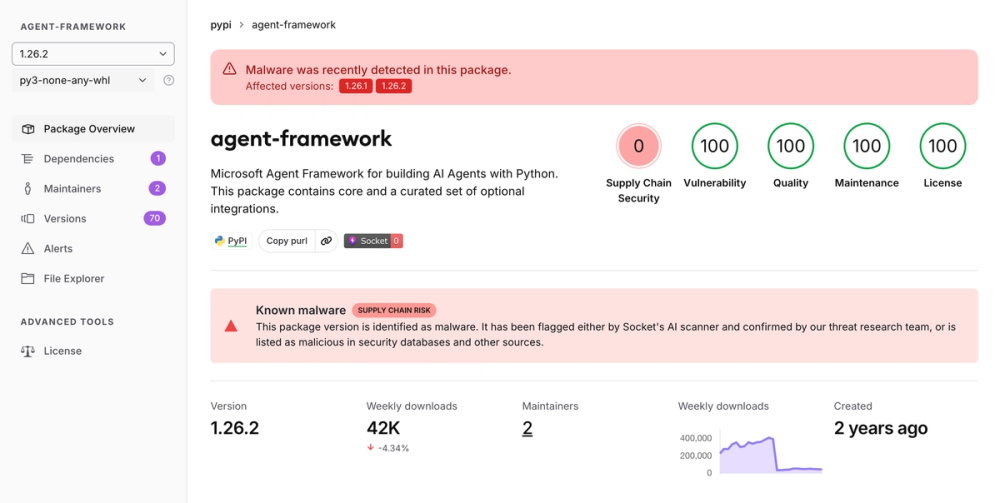
Les versions 1.26.1 et 1.26.2 d'agent-framework, mises en ligne le 17 novembre puis retirées, lançaient un voleur d'identifiants à chaque démarrage de Python ; on ignore comment l'attaquant a obtenu les droits de publication.
Pourquoi c’est important
L'attaque vise les outils servant à construire des agents d'IA, et la charge cible précisément ce que contiennent ces chaînes : jetons d'identité managée Azure, jetons OIDC de GitHub Actions et secrets de CI. Grâce à un crochet de démarrage .pth, elle s'exécute même si le paquet n'est jamais importé. Selon Wiz, le wheel malveillant ne suivait pas le processus de publication normal du projet, signe d'un envoi direct. OX Security indique qu'il s'agit du deuxième paquet PyPI lié à Microsoft compromis cette année. Toute personne ayant installé l'une des versions doit la supprimer et renouveler tous les identifiants accessibles.
Faits clés
- Version 1.26.1 publiée à 20h35 UTC le 17 novembre, 1.26.2 à 21h08 UTC
- Les deux retirées de PyPI vers 21h30 UTC, selon Wiz
- Environ 41 000 téléchargements par semaine, selon Wiz
- Un crochet .pth lance le voleur à chaque démarrage de Python
- Cible Azure, OIDC de GitHub Actions et identifiants CI/CD
- L'origine de l'accès de publication n'est pas confirmée