MicrosoftのAgent FrameworkのPyPIパッケージが乗っ取られクラウド・CI認証情報を窃取
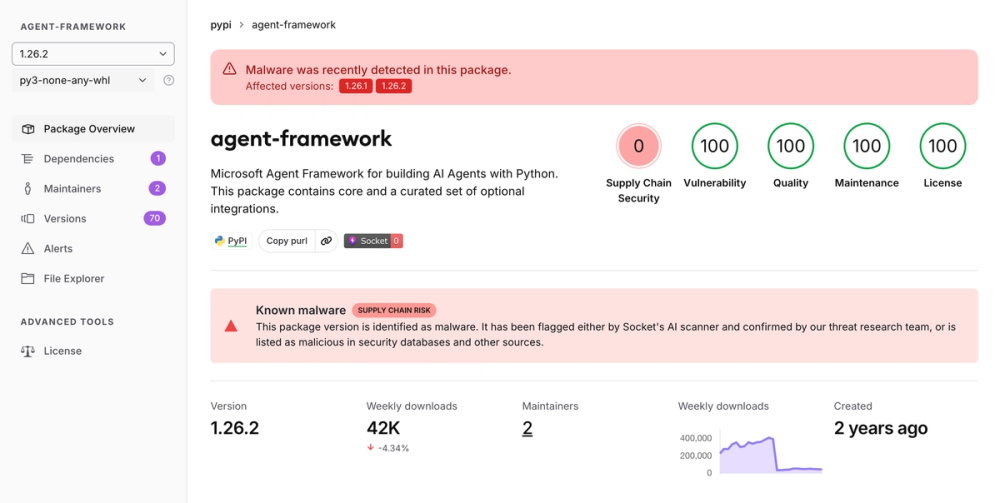
11月17日にアップロードされ既に削除されたagent-frameworkの1.26.1と1.26.2は、Python起動のたびに認証情報窃取プログラムを実行した。攻撃者が公開権限を得た経緯は不明。
なぜ重要か
今回の攻撃はAIエージェント構築用の開発ツールを狙い、ペイロードはまさにそうしたパイプラインが持つもの、つまりAzureマネージドIDトークン、GitHub ActionsのOIDCトークン、CIのシークレットを標的にした。.pthの起動フックを使うため、パッケージをインポートしなくても実行される。Wizによると、悪意あるwheelはプロジェクトの通常のリリース手順と一致せず、直接アップロードされたとみられる。OX Securityは、今年2件目のMicrosoft関連PyPIパッケージ侵害だとしている。いずれかの版を入れた場合は削除し、到達可能な認証情報をすべて更新すべきだ。
要点
- 1.26.1は11月17日20:35 UTC、1.26.2は21:08 UTCにアップロード
- Wizによると両版とも21:30 UTCまでにPyPIから消えた
- Wizによると週約4万1000回ダウンロード
- .pthフックがPython起動のたびに窃取プログラムを実行
- Azure、GitHub ActionsのOIDC、CI/CDの認証情報が標的
- 公開権限を得た経緯は未確認